


تیم برنامهنویسی پیاستور


هزینه خرید:
۱۵۵,۰۰۰ تومان
طراحی اورجینال، تخصص، تجربه و منحصر به فرد بودن تضمین کننده بهای محصول نسبت به آثار مشابه است.
در صورتی که موضوع خاصی برای ارائه مد نظر دارید می توانید با اسلایدساز هوش مصنوعی در چند دقیقه پاورپوینت خود را تولید کنید.
برای مشاهده بخشی از محتوای فایل و آشنایی با کیفیت طراحی
موضوع، متن یا فایل خود را وارد و پاورپوینت بسازید!
پیش از بررسی کامل پاورپوینت پروتکل syslog در شبکه، بهتر است تعریف کوتاهی درباره تکنولوژیهای لاگ برداری و تکنیکهای Logging داشته باشیم. امروزه در سیستمهای مدرن محاسباتی و کامپیوتری قابل اطمینانترین راه آگاه شدن از تهدیدات جستجو و مطالعه در فعالیتهای کل سیستم هم در سطح میزبان و سرور و هم در سطح شبکه ، تطبیق و پیدا کردن ارتباط منطقی بین آنها میباشد. چرا که در بیشتر مواقع کاربر نهایی سیستم اطلاعاتی در خصوص نرم افزارهای مخرب و یا تهدیدات بلقوه و یا بالفعل ندارد لذا نمیتوان تنها به گزارشاتی که از طرف کاربر نهایی مورد بازبینی قرار میگیرد اکتفا نمود.
کم و بیش تمامی سیستمها و برنامههای کاربردی امروزی توانایی ایجاد و جمع آوری Log از فعالیتهای خود را دارند و میزان این Log های تولید شده آنها در سیستمها و برنامههای کاربردی بهقدری زیاد است که عملا بهعنوان معضلی برای Adminها مطرح بوده و توانایی بازبینی کلیه این دادهها بهصورت روزانه برای Admin های شبکه وجود ندارد.
این معضل کارایی سیستمهای Alerting را به شدت کاهش میدهد. برای مثال یک IIS ساده از یک سرور Exchange Microsoft که برنامه Outlook web Access را اجرا مینماید در حالی که تمامی تنظیمات در حالت Defualt باشد برای یک سازمان متوسط با 600 کاربر در یک هفته بهصورت متوسط روزانه 126 مگابایت نزدیک به 607185 خط داده تولید مینماید که بدون داشتن ابزاری که بهصورت اتوماتیک این دادهها را پردازش کند.
در صورتی که Admin در هر ثانیه یک خط از این اطلاعات را مرور کند؛ نزدیک به 7 روز طول خواهد کشید و در صورتی که تصور کنیم این توانایی برای Admin شبکه وجود دارد که این میزان از داده را مرور نماید این امکان که در زمان مناسب به تهدیدات پاسخ مناسبی داده شود؛ وجود نخواهد داشت.
اگر خواهان مطالعه بیشتر در این زمینه هستید، توصیه میکنیم به قسمت پاورپوینت آماده شبکه های کامپیوتری رفته و در صورت لزوم استفاده نمایید.
قبل از اینکه Syslog یک روش باشد یک پروتکل بوده است، پروتکل Syslog ( پروتکل سیسلاگ ) امروزه توسط محدوده بسیار زیادی از تجهیزات شبکه پشتیبانی میشود و انواع و اقسام log های مختلف را ثبت ، ضبط و ارسال میکند. برای مثال یک روتر ممکن است توسط syslog فرآیند login شدن یک کاربر به کنسول مدیریتی روتر را گزارش کند و در عین حال یک web server توسط syslog پیامی مبنی بر جلوگیری از دسترسی به منابع خاصی از وب سایت یا پیام access-denied را گزارش میکند.
اکثر تجهیزات شبکه اعم از روترها، سوئیچها، فایروالها و حتی سرورها و سیستم عاملهای سرور قادر به ارسال کردن پیامها یا messageهای syslog هستند. البته اینها بیشترین کاربرد را برای syslog دارند اما جالب است بدانید که اکثر فایروالهای نرم افزاری و سخت افزاری، وب سرورها، پرینترها و بسیاری دیگر از تجهیزات شبکه نیز قادر به ارسال کردن پیامهای syslog هستند.
سیستم عاملهای خانواده مایکروسافت بهصورت ذاتی بر روی خودشان از پروتکل syslog ( پروتکل سیسلاگ ) پشتیبانی نمیکنند ، این سیستم عاملها logها یا event های خودشان را در زیرساختی به نام event viewer ذخیره میکنند. Switch های Cisco به صورت پیش فرض زمانی که اتفاقی بیفتد گزارشی را ارسال میکنند که به این گزارشات Syslog میگوییم.

اولین پروژهای که در حوزه Log Manager معرفی شد؛ syslog نام داشت که در سال 1980 شروع شد. این پروژه؛ پروژه اصلی و هسته اصلی شکلگیری پروتکل syslog بود. در این زمان syslog یک پروتکل بسیار ساده بود و هیچ قابلیت خارق العادهای در آن وجود نداشت و یک Collector ساده بود. در ابتدای پروژه syslog فقط از پروتکل UDP پشتیبانی میکرد که هیچ گارانتی و تضمینی برای رسیدن بستههای اطلاعات از مبدا به مقصد را به کاربر نمیداد.
Syslog در واقع log manager پیش فرض اکثر توزیعهای سیستم عامل لینوکس است و بعضا آن را بهعنوان syslogd هم میشناسند. این پروتکل بسیار ساده و انعطاف ناپذیر بود. اما در سال 1998 پروژه جدیدتری به نام syslog-ng معرفی شد که مکمل syslog بود.
از پاورپوینتهای نزدیک به این اثر، میتوان پاورپوینت پروتکل خوشه بندی ASLPR نام برد که در صورت علاقه و صلاحدید میتوانید مطالعه نمایید.
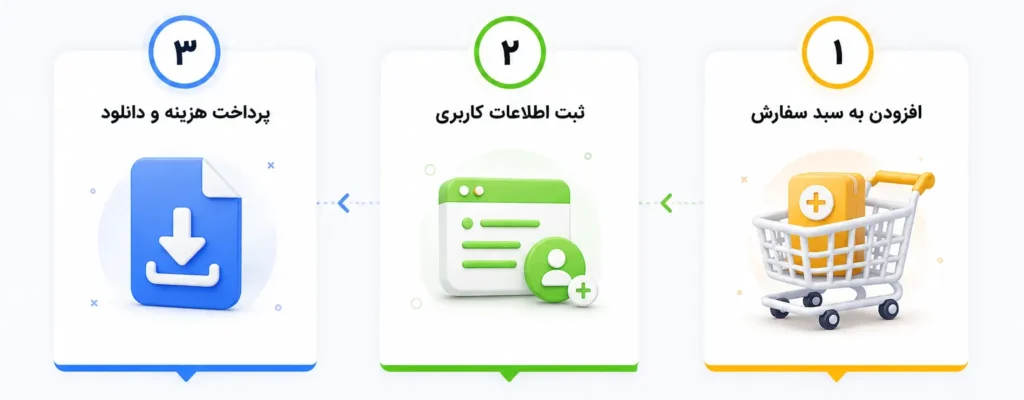
پاورپوینت پروتکل syslog در شبکه ( پروتکل سیسلاگ ) عنوان محصولی است که در این پست به آن پرداخته شده است. این اثر در نرم ماکروسافت پاورپوینت Microsoft Powerpoint نوشته شده و دارای 39 اسلاید است. پاورپوینت بهصورت کامل توسط گروه پشتیبانی پی استور تست و بازبینی شده است و دارای نشان تضمین کیفیت پی استور میباشد. برای دانلود این اثر آن را خریداری کنید.
علاوه بر پاورپوینت مذکور مجموعه پی استور فهرست کاملی از پاورپوینت آماده در موضوعات مختلف و کاربردی طراحی و تدوین نموده که با یک کلیک ساده در اختیار شما عزیزان قرار میگیرد.
اطلاعات و جزئیات کامل این محصول
تیم برنامه نویسی پی استور یکی از اولین گروههای تشکیل شده در مجموعه آموزشی پی استور میباشد. این تیم از اساتید مجرب و فارغ التحصیلان رشتههای فنی و مهندسی تشکیل شده که در زمینههای مختلف برنامهنویسی و تهیه سورس کد فعال هستند.
جهت تسلط عمیقتر و تکمیل مهارتهای خود، یادگیری این سرفصلها پیشنهاد میشود.


برای مشاهده بخشی از محتوای فایل و آشنایی با کیفیت طراحی
موضوع، متن یا فایل خود را وارد و پاورپوینت بسازید!

دیدگاهها و نظرات
مدیریت و پشتیبانی
نظرات و پیشنهادات خود را با ما در میان بگذارید.